Accès physiques et cybersécurité : protéger les systèmes connectés
Une méthode pour traiter ensemble les portes, les identifiants et les services numériques d’un contrôle d’accès connecté.
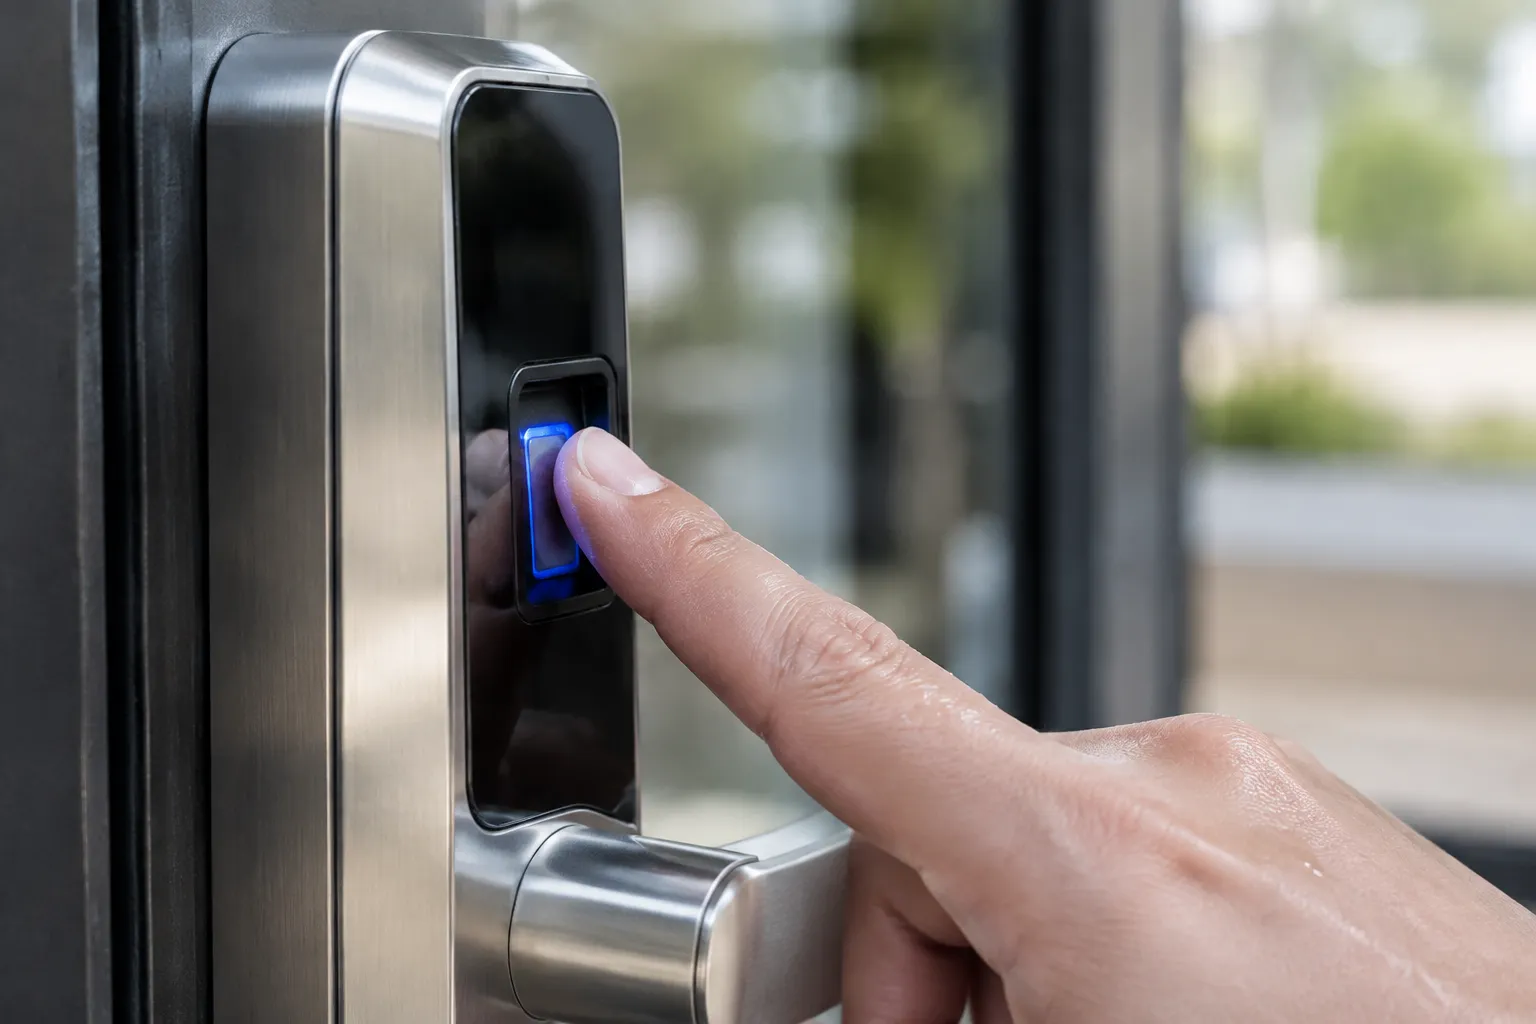
Un système d’accès connecté doit être protégé à la fois sur la porte, dans ses comptes d’administration et sur le réseau qu’il utilise. Une serrure résistante ne suffit pas si un ancien prestataire conserve un accès de gestion. À l’inverse, un logiciel bien administré ne corrige pas une porte endommagée ou un passage laissé ouvert.
Cartographier la chaîne d’accès
Listez les portes, lecteurs, contrôleurs, applications, comptes et services distants. Pour chacun, notez le responsable, les dépendances et les coordonnées du support. Ajoutez les interfaces avec l’interphone, l’alarme ou la gestion des utilisateurs lorsqu’elles existent.
Faites identifier ce qui continue à fonctionner sans Internet et ce qui dépend d’un serveur ou d’un téléphone. Ne présumez pas du comportement d’une porte en cas de panne : il doit correspondre à son installation et aux fonctions de sécurité à préserver.
Limiter les comptes et les accès réseau
L’OFCS recommande pour les objets connectés de remplacer les identifiants d’usine, d’utiliser une authentification renforcée lorsqu’elle est disponible, de limiter l’exposition à Internet et de séparer les réseaux lorsque cela convient à l’usage. Il invite aussi à examiner les mécanismes et la fréquence de mise à jour avant l’achat.
Appliquez ces questions au projet avec le fournisseur et le responsable informatique. Désignez les administrateurs et retirez les droits devenus inutiles. Documentez les accès de support externe, leur activation et leur fermeture. Une connexion permanente de télémaintenance ne doit pas rester inconnue du responsable du site.
Organiser les mises à jour sans perdre la maîtrise des portes
Déterminez qui reçoit les alertes du fabricant et qui installe les correctifs. L’OFCS souligne l’importance des mises à jour face aux failles critiques. Pour un contrôle d’accès, préparez aussi les conditions de l’intervention : compatibilité, sauvegarde utile, disponibilité du support et essais après modification.
Demandez comment récupérer la configuration et poursuivre l’exploitation si le service distant devient indisponible. Ces capacités varient selon les produits et les contrats. Faites préciser les limites de support, les licences nécessaires et les solutions prévues à la fin de vie du matériel.
Préparer un scénario d’incident concret
- Badge ou téléphone perdu : identifier les droits concernés et confirmer leur révocation effective.
- Compte administrateur suspect : contacter le responsable, sécuriser le compte et examiner les changements non autorisés.
- Réseau indisponible : appliquer la procédure documentée et vérifier les accès prioritaires.
- Défaut mécanique : faire contrôler la porte sans multiplier les modifications logicielles au hasard.
Conservez les éléments utiles au diagnostic sans diffuser largement les journaux nominatifs. Si le système est utilisé au travail, la doctrine du PFPDT sur la surveillance impose d’examiner le but et la proportionnalité du traitement ; la collecte de traces n’autorise pas toute surveillance des salariés.
Le guide des habilitations en entreprise détaille l’attribution des droits. Pour un équipement résidentiel, consultez les questions sur les serrures pilotées par smartphone. Vous pouvez décrire votre installation et le problème à résoudre sans transmettre de mots de passe ni de codes d’accès.
Questions fréquentes
Une serrure connectée doit-elle être sur Internet ?
Cela dépend de son architecture et des fonctions utilisées. Demandez lesquelles nécessitent une connexion et lesquelles restent disponibles localement.
Effacer un téléphone supprime-t-il tous ses accès ?
Ne le supposez pas. Vérifiez aussi les identifiants, droits et sessions associés dans le système de gestion concerné.
Faut-il partager le compte principal avec l’installateur ?
Demandez plutôt des droits identifiés, limités au besoin et révocables, si le produit le permet. Définissez qui conserve la maîtrise de l’administration.
Une mise à jour suffit-elle à sécuriser l’installation ?
Elle traite certaines vulnérabilités, mais ne remplace pas la gestion des habilitations, la configuration réseau ni l’examen de l’état physique des portes.
Publié par DevisSerrurier.ch, plateforme exploitée par Kleap Technologies SA. Signaler une erreur ou demander une précision.
Une demande pour votre situation
Précisez la commune, les accès concernés et les personnes qui peuvent valider les travaux.